Domain hdtv-sat.de kaufen?
Wir ziehen mit dem Projekt
hdtv-sat.de um.
Sind Sie am Kauf der Domain
hdtv-sat.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hdtv-sat.de kaufen?
Kann man mit einem HDTV-Sat-Receiver auch normale nicht-HD-Sender schauen?
Ja, mit einem HDTV-Sat-Receiver kann man auch normale nicht-HD-Sender schauen. Der Receiver ist in der Lage, sowohl HD- als auch SD-Signale zu empfangen und auf dem Fernseher darzustellen. **
Kann man einem TV mit internem Sat-Receiver ohne HD einen externen Sat-Receiver mit HD vorschalten?
Ja, es ist möglich, einem Fernseher mit internem Sat-Receiver einen externen Sat-Receiver mit HD vorzuschalten. Sie können den externen Sat-Receiver über HDMI oder einen anderen geeigneten Anschluss mit dem Fernseher verbinden und das Signal des externen Receivers nutzen, um HD-Inhalte anzuzeigen. Beachten Sie jedoch, dass der Fernseher selbst möglicherweise nicht in der Lage ist, HD-Inhalte in voller Auflösung anzuzeigen, wenn er nicht über eine entsprechende Bildschirmauflösung verfügt. **


Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AuflösungAuflösung , Kirche reformieren, unterbrechen, aufhören? , Tönungsfolien > Karosserie & Exterieur Styling , Erscheinungsjahr: 20241111, Redaktion: Dessoy, Valentin~Hahmann, Ursula, Seitenzahl/Blattzahl: 340, Themenüberschrift: RELIGION / Christian Life / Spiritual Growth, Keyword: Auflösung; Frohe Botschaft; Gesellschaft; Glaube; Hoffnung; Kirche; Krise; Reformen; Spiritualität; Strategiekongress; Zukunft, Fachschema: Christentum / Glaube, Bekenntnis~Theologie~Besinnung / Geschenkband (christlich)~Christentum / Geschenkband~Gebet / Geschenkband~Geschenkband / Christliche Meditation, Christliche Besinnung, Fachkategorie: Theologie~Persönliche religiöse Zeugnisse und inspirierende Populärwerke~Religion, allgemein, Interesse Alter: Bezug zu Christen und christlichen Gruppen, Warengruppe: TB/Religion/Theologie/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 160, Höhe: 29, Gewicht: 630, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Koch, Ulrich: Selbst in hoher AuflösungSelbst in hoher Auflösung , 'Wohin bleiben.' - so endet eines dieser Gedichte, mit einer Feststellung, nicht als Frage. Als hätte sich einer damit abgefunden, dass seine Sehnsucht unstillbar ist, an das gebunden, was er sieht. Ein aufgeschnittener Apfel? Das Gesicht der Geliebten. Ein Nummernschild? Fast ein Name. Bis zum Meer ist es hier nicht weit, wenig weiter, als der Blick reicht. Und was er sieht, sind die alltäglichsten Dinge, in einem Glanz, als würde er sie zum ersten Mal sehen, als wäre es Morgen. Die Welt dieser Gedichte ist eine Welt des Hinterlandes, der Pendlerzüge, der Überlandleitungen. Sie erzählen (ja, auch das tun sie) aus einem Leben im Rückzugsgebiet und sehnen sich immer und ewig 'nach jenem anderen Gedicht, dem mit den heruntergekurbelten Seitenfenstern'. Lebenssatt und diskret und unwiderstehlich sanft sind diese Gedichte: Sie treffen (ohne Ziel), mit niedriger Geschwindigkeit und geringer Geräuschentwicklung. Oder, wie es einmal heißt: 'Ich schreibe alles auf, / Schrift Kaliber 22.' , Automatische Niveauregulierung > Federung & Lenkung , Erscheinungsjahr: 20170908, Produktform: Leinen, Autoren: Koch, Ulrich, Seitenzahl/Blattzahl: 157, Keyword: Alltag;Igor Samoljenko;Lüneburger Heide, Fachkategorie: Lyrik, Poesie, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Jung und Jung Verlag GmbH, Verlag: Jung und Jung Verlag GmbH, Verlag: Jung u. Jung, Länge: 190, Breite: 152, Höhe: 20, Gewicht: 291, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Warum empfängt mein Sat-Receiver keine HD-Programme?
Es gibt mehrere mögliche Gründe, warum Ihr Sat-Receiver keine HD-Programme empfängt. Möglicherweise unterstützt Ihr Receiver kein HD oder ist nicht HD-fähig. Es könnte auch sein, dass Ihre Satellitenschüssel nicht richtig ausgerichtet ist oder dass das Signal zu schwach ist. Es ist ratsam, die Bedienungsanleitung Ihres Receivers zu überprüfen und gegebenenfalls einen Fachmann zu konsultieren, um das Problem zu beheben. **
-
Suche einen guten HD-Sat-Receiver für Türksat.
Es gibt verschiedene gute HD-Sat-Receiver für den Empfang von Türksat. Ein beliebtes Modell ist der Technisat TechniStar S2, der eine gute Bildqualität und viele Funktionen bietet. Ein weiterer empfehlenswerter Receiver ist der Octagon SF8008, der ebenfalls HD-Sender von Türksat empfangen kann und über eine hohe Performance verfügt. Beide Receiver sind in der Lage, das volle Potenzial des HD-Empfangs von Türksat auszuschöpfen. **

Wie kann ich Kendo TV und HD-Sat-Receiver HD empfangen?
Um Kendo TV und HD-Sat-Receiver HD zu empfangen, benötigst du eine Satellitenschüssel und einen HD-Sat-Receiver. Richte die Satellitenschüssel auf den entsprechenden Satelliten aus und verbinde sie mit dem Receiver. Stelle sicher, dass du das entsprechende Abonnement für Kendo TV hast und führe einen Sendersuchlauf auf dem Receiver durch, um den Sender zu finden und zu empfangen. **
Welche Fernseher haben einen integrierten Sat-Receiver?
Viele moderne Fernseher haben einen integrierten Sat-Receiver, insbesondere Modelle, die für den europäischen Markt entwickelt wurden. Marken wie Samsung, LG, Sony und Panasonic bieten eine Vielzahl von Fernsehern mit integriertem Sat-Receiver an. Es ist jedoch wichtig zu beachten, dass nicht alle Modelle über diese Funktion verfügen, daher ist es ratsam, vor dem Kauf die Spezifikationen des Fernsehers zu überprüfen. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
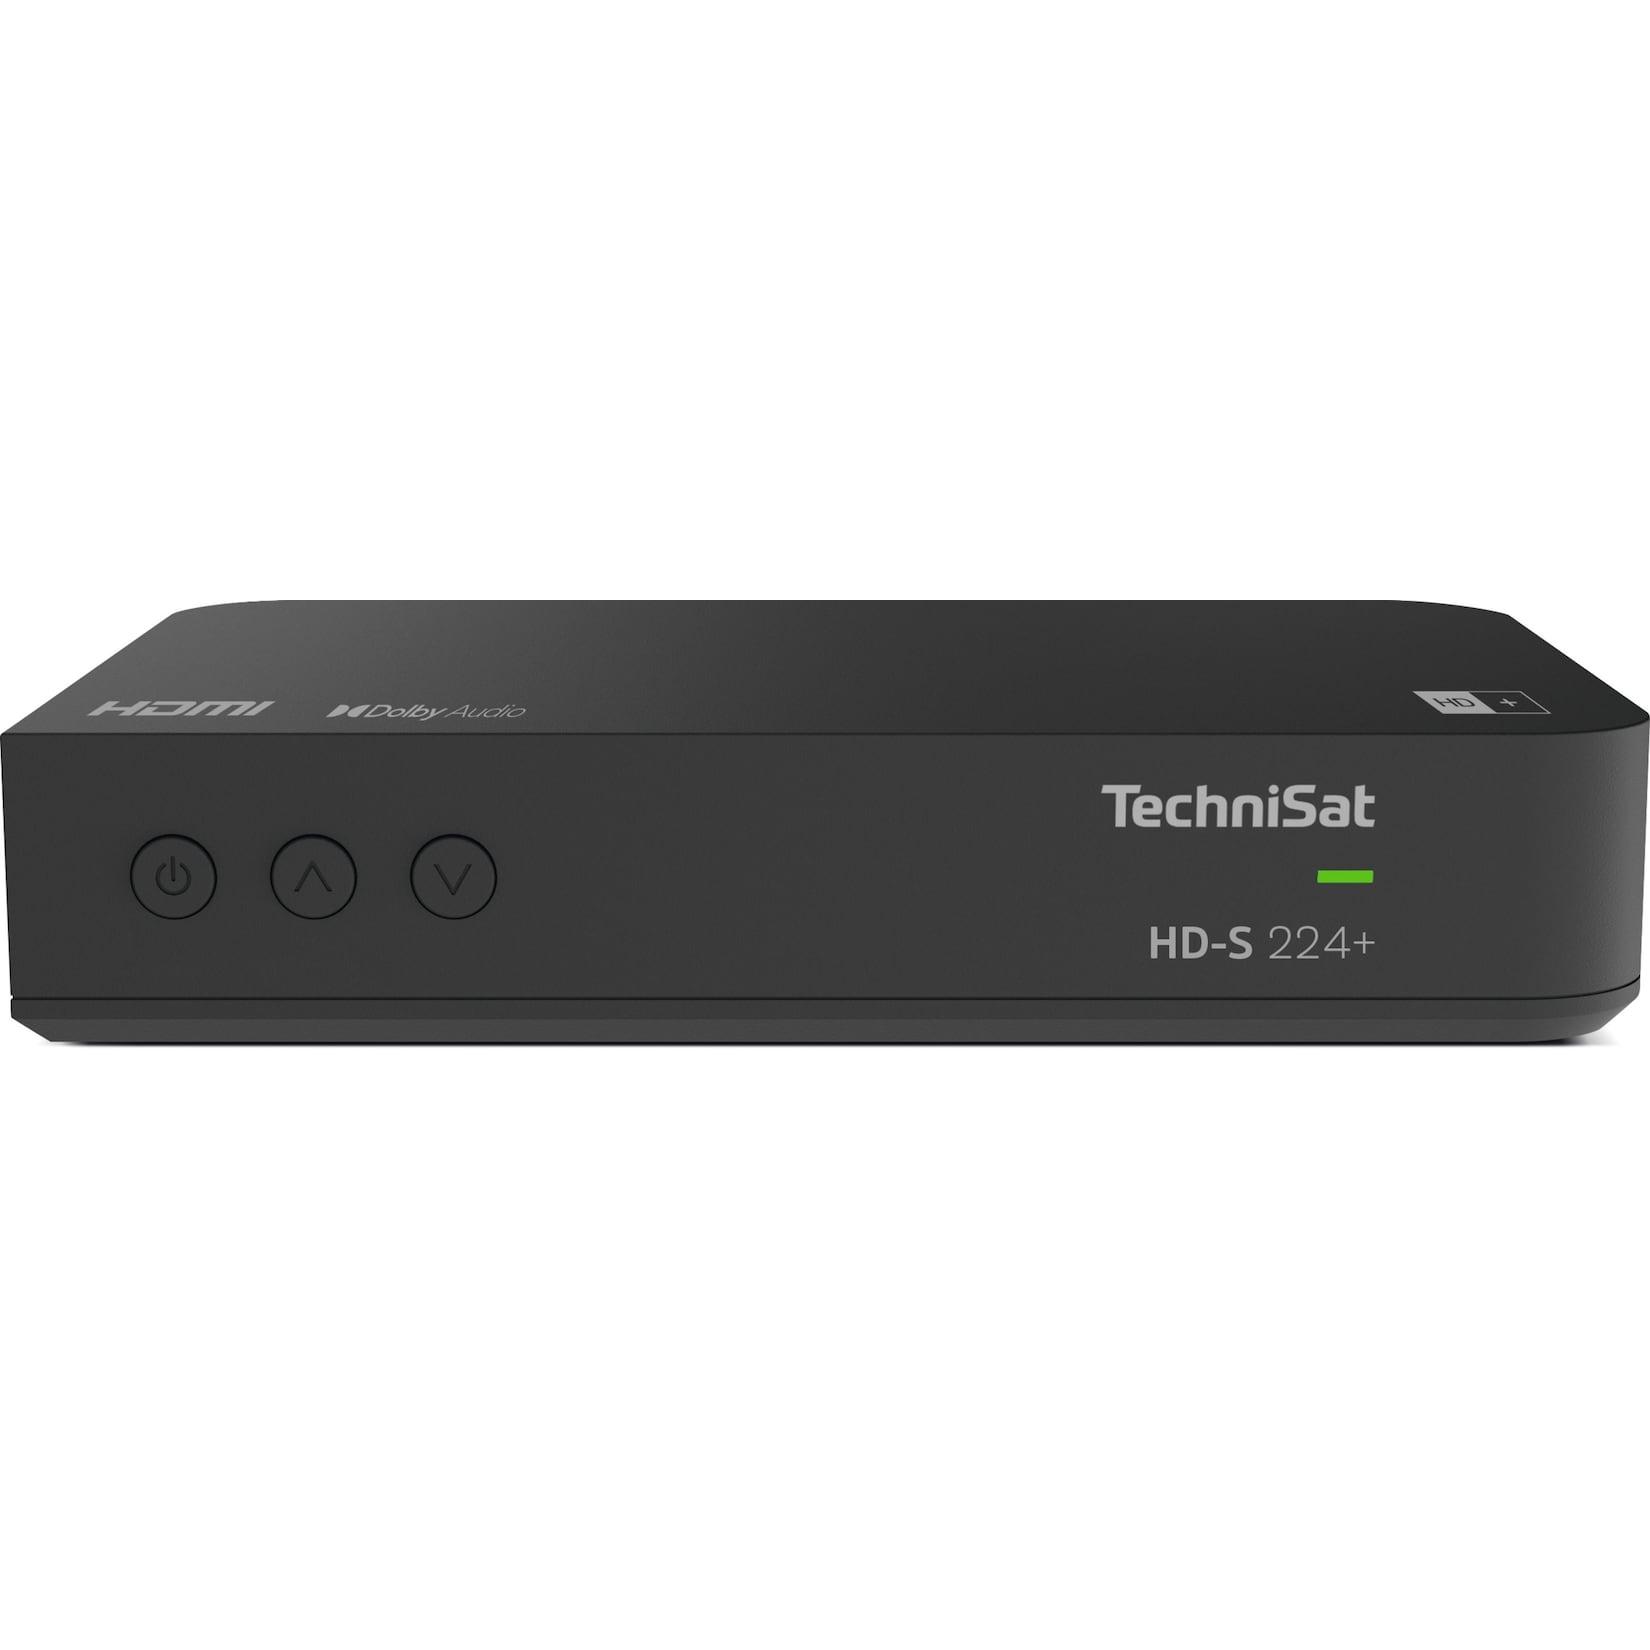
TechniSat HD-S 224+ HDTV-Sat-Receiver mit HD+ Entschlüsselungssystem schwarzDer HD-S 224+ ist ein HDTV-fähiger DigitalSat-Receiver mit hervorragendem Preis-Leistungs-Verhältnis. Dank integriertem HD+ Entschlüsselungssystem und einer 6-Monats-Karte zum HD+ Empfang ist dieser Receiver bestens ausgestattet. Technische Daten Umge95,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann man mit einem HDTV-Sat-Receiver auch normale nicht-HD-Sender schauen?
Ja, mit einem HDTV-Sat-Receiver kann man auch normale nicht-HD-Sender schauen. Der Receiver ist in der Lage, sowohl HD- als auch SD-Signale zu empfangen und auf dem Fernseher darzustellen. **
-
Kann man einem TV mit internem Sat-Receiver ohne HD einen externen Sat-Receiver mit HD vorschalten?
Ja, es ist möglich, einem Fernseher mit internem Sat-Receiver einen externen Sat-Receiver mit HD vorzuschalten. Sie können den externen Sat-Receiver über HDMI oder einen anderen geeigneten Anschluss mit dem Fernseher verbinden und das Signal des externen Receivers nutzen, um HD-Inhalte anzuzeigen. Beachten Sie jedoch, dass der Fernseher selbst möglicherweise nicht in der Lage ist, HD-Inhalte in voller Auflösung anzuzeigen, wenn er nicht über eine entsprechende Bildschirmauflösung verfügt. **
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
Ähnliche Suchbegriffe für Malicious
-
AuflösungAuflösung , Kirche reformieren, unterbrechen, aufhören? , Tönungsfolien > Karosserie & Exterieur Styling , Erscheinungsjahr: 20241111, Redaktion: Dessoy, Valentin~Hahmann, Ursula, Seitenzahl/Blattzahl: 340, Themenüberschrift: RELIGION / Christian Life / Spiritual Growth, Keyword: Auflösung; Frohe Botschaft; Gesellschaft; Glaube; Hoffnung; Kirche; Krise; Reformen; Spiritualität; Strategiekongress; Zukunft, Fachschema: Christentum / Glaube, Bekenntnis~Theologie~Besinnung / Geschenkband (christlich)~Christentum / Geschenkband~Gebet / Geschenkband~Geschenkband / Christliche Meditation, Christliche Besinnung, Fachkategorie: Theologie~Persönliche religiöse Zeugnisse und inspirierende Populärwerke~Religion, allgemein, Interesse Alter: Bezug zu Christen und christlichen Gruppen, Warengruppe: TB/Religion/Theologie/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 160, Höhe: 29, Gewicht: 630, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Koch, Ulrich: Selbst in hoher AuflösungSelbst in hoher Auflösung , 'Wohin bleiben.' - so endet eines dieser Gedichte, mit einer Feststellung, nicht als Frage. Als hätte sich einer damit abgefunden, dass seine Sehnsucht unstillbar ist, an das gebunden, was er sieht. Ein aufgeschnittener Apfel? Das Gesicht der Geliebten. Ein Nummernschild? Fast ein Name. Bis zum Meer ist es hier nicht weit, wenig weiter, als der Blick reicht. Und was er sieht, sind die alltäglichsten Dinge, in einem Glanz, als würde er sie zum ersten Mal sehen, als wäre es Morgen. Die Welt dieser Gedichte ist eine Welt des Hinterlandes, der Pendlerzüge, der Überlandleitungen. Sie erzählen (ja, auch das tun sie) aus einem Leben im Rückzugsgebiet und sehnen sich immer und ewig 'nach jenem anderen Gedicht, dem mit den heruntergekurbelten Seitenfenstern'. Lebenssatt und diskret und unwiderstehlich sanft sind diese Gedichte: Sie treffen (ohne Ziel), mit niedriger Geschwindigkeit und geringer Geräuschentwicklung. Oder, wie es einmal heißt: 'Ich schreibe alles auf, / Schrift Kaliber 22.' , Automatische Niveauregulierung > Federung & Lenkung , Erscheinungsjahr: 20170908, Produktform: Leinen, Autoren: Koch, Ulrich, Seitenzahl/Blattzahl: 157, Keyword: Alltag;Igor Samoljenko;Lüneburger Heide, Fachkategorie: Lyrik, Poesie, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Jung und Jung Verlag GmbH, Verlag: Jung und Jung Verlag GmbH, Verlag: Jung u. Jung, Länge: 190, Breite: 152, Höhe: 20, Gewicht: 291, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
TechniSat HD-S 224+ HDTV-Sat-Receiver mit HD+ Entschlüsselungssystem schwarzDer HD-S 224+ ist ein HDTV-fähiger DigitalSat-Receiver mit hervorragendem Preis-Leistungs-Verhältnis. Dank integriertem HD+ Entschlüsselungssystem und einer 6-Monats-Karte zum HD+ Empfang ist dieser Receiver bestens ausgestattet. Technische Daten Umge95,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum empfängt mein Sat-Receiver keine HD-Programme?
Es gibt mehrere mögliche Gründe, warum Ihr Sat-Receiver keine HD-Programme empfängt. Möglicherweise unterstützt Ihr Receiver kein HD oder ist nicht HD-fähig. Es könnte auch sein, dass Ihre Satellitenschüssel nicht richtig ausgerichtet ist oder dass das Signal zu schwach ist. Es ist ratsam, die Bedienungsanleitung Ihres Receivers zu überprüfen und gegebenenfalls einen Fachmann zu konsultieren, um das Problem zu beheben. **
-
Suche einen guten HD-Sat-Receiver für Türksat.
Es gibt verschiedene gute HD-Sat-Receiver für den Empfang von Türksat. Ein beliebtes Modell ist der Technisat TechniStar S2, der eine gute Bildqualität und viele Funktionen bietet. Ein weiterer empfehlenswerter Receiver ist der Octagon SF8008, der ebenfalls HD-Sender von Türksat empfangen kann und über eine hohe Performance verfügt. Beide Receiver sind in der Lage, das volle Potenzial des HD-Empfangs von Türksat auszuschöpfen. **
-
Wie kann ich Kendo TV und HD-Sat-Receiver HD empfangen?
Um Kendo TV und HD-Sat-Receiver HD zu empfangen, benötigst du eine Satellitenschüssel und einen HD-Sat-Receiver. Richte die Satellitenschüssel auf den entsprechenden Satelliten aus und verbinde sie mit dem Receiver. Stelle sicher, dass du das entsprechende Abonnement für Kendo TV hast und führe einen Sendersuchlauf auf dem Receiver durch, um den Sender zu finden und zu empfangen. **
-
Welche Fernseher haben einen integrierten Sat-Receiver?
Viele moderne Fernseher haben einen integrierten Sat-Receiver, insbesondere Modelle, die für den europäischen Markt entwickelt wurden. Marken wie Samsung, LG, Sony und Panasonic bieten eine Vielzahl von Fernsehern mit integriertem Sat-Receiver an. Es ist jedoch wichtig zu beachten, dass nicht alle Modelle über diese Funktion verfügen, daher ist es ratsam, vor dem Kauf die Spezifikationen des Fernsehers zu überprüfen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.